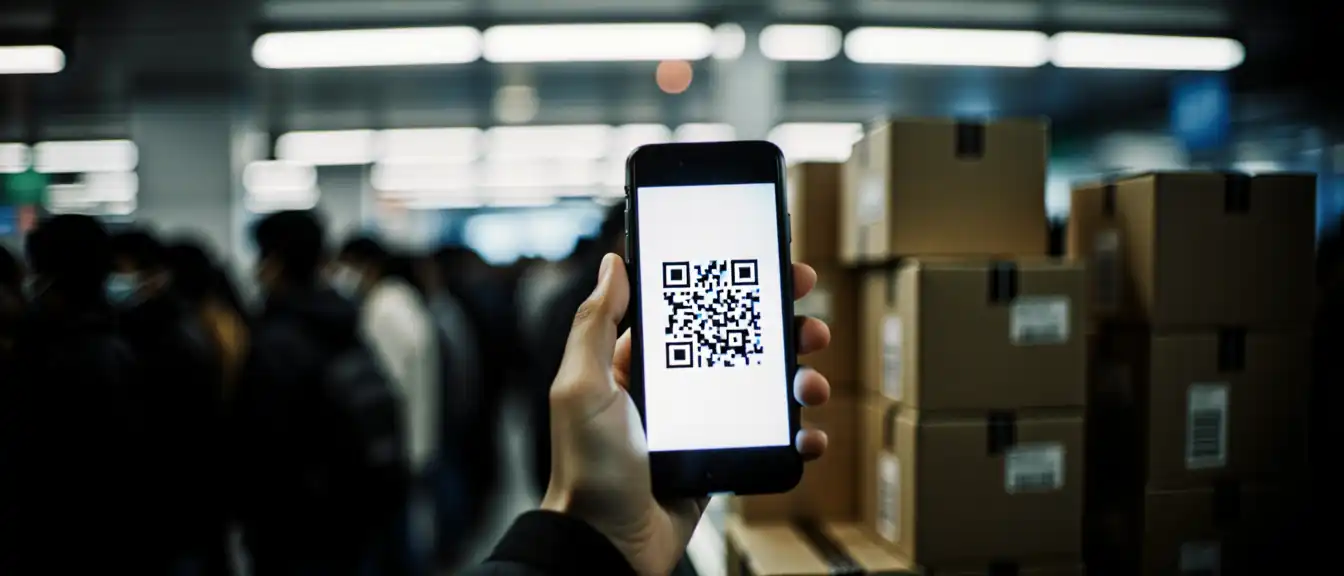
На крупнейших торговых онлайн-платформах зафиксирована новая активность злоумышленников, использующих подмену товаров на штрихкоды от чужих посылок. Как сообщает агентство ТАСС, специалисты Роскачества обнаружили механизм, при котором покупателям предлагают приобрести коды, якобы гарантирующие получение ценных вещей по экстремально низким ценам.
Суть махинации заключается в продаже доступа к реальным заказам, оформленным на сторонних лиц. Мошенники распространяют такие штрихкоды через лотереи или напрямую продают их как «выгодные предложения». При попытке забрать товар в пункте выдачи покупатель сталкивается с проблемами: система может не распознать код или выдать ошибку. Однако в наиболее распространенном сценарии код оказывается рабочим, но ведет к чужой уже оплаченной посылке. В такой ситуации товар забирает тот, кто первым явится в пункт выдалочи, фактически лишая владельца законного приобретения.
Для реализации своих планов преступники активно применяют методы социальной инженерии. Они создают поддельные магазины в мессенджерах, предлагая скидки, достигающие 90%. В качестве оправдания столь низкой стоимости аферисты используют легенды о ликвидации складов, масштабных акциях или возможности закупать продукцию напрямую через «свои каналы».
Помимо манипуляций со штрихкодами, фиксируются и другие виды киберугроз. В октябре 2026 года наблюдались фишинговые атаки, где злоумышленники рассылали компаниям письма, имитирующие сообщения от государственных структур. Используя сбои в работе сервисов «Яндекса», мошенники заставляли пользователей сканировать QR-коды для оплаты якобы официальной доставки документов, после чего средства переводились на счета преступников.
Аналогичная угроза наблюдалась и в октябре 2025 года, когда МВД России предупредило о создании клонов сайтов известных брендов. Подобные ресурсы предлагали огромные скидки и требовали внесения предоплаты, а через ссылки в мессенджерах воровали данные банковских карт пользователей.