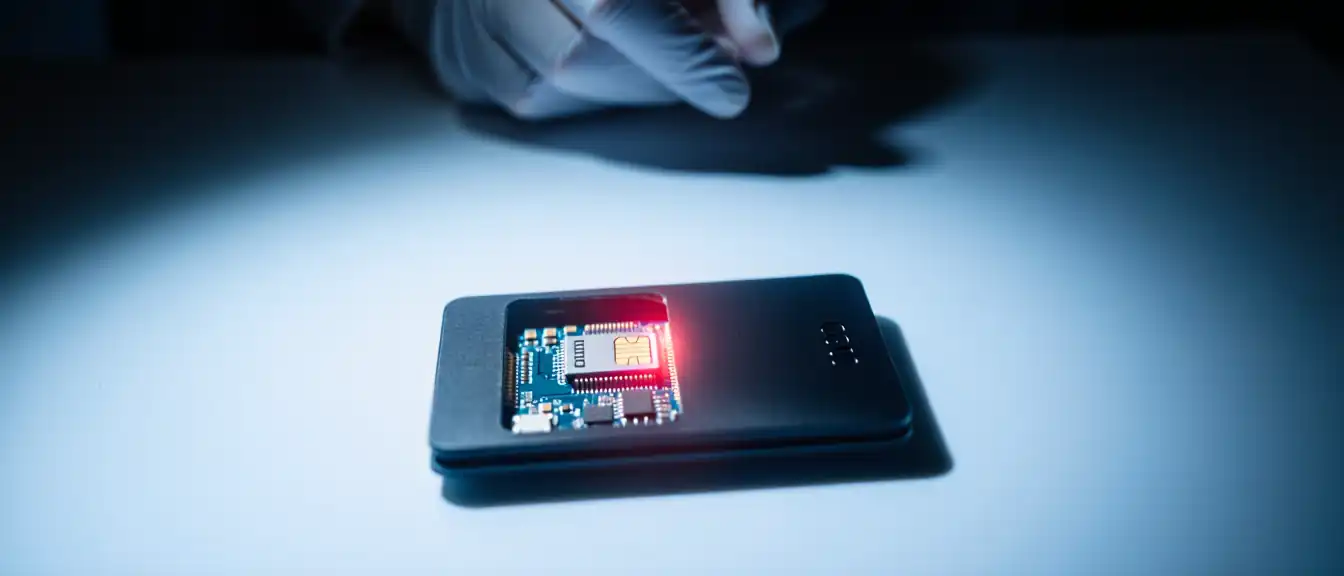
Масштабный финансовый ущерб от компрометации устройств Ledger, признанных золотым стандартом для безопасного хранения цифровых активов, предварительно достиг отметки в 100 миллионов долларов. Причиной кражи стала атака, реализованная еще на производственной стадии. Злоумышленники интегрировали в оригинальную электронику скрытый LTE-датчик, оснащенный встроенной eSIM-картой. Эта техническая уловка позволяла устройству после первого запуска самостоятельно транслировать seed-фразу из 24 слов — фактически, полный приватный ключ владельца — на серверы хакеров. Как только на скомпрометированные адреса поступала криптовалюта, мошенники мгновенно переводили средства на свои счета.
На данный момент под угрозой находятся примерно 300 экземпляров кошельков. В ответ на инцидент компания Ledger предпринимает меры по блокировке подозрительных партий продукции. Для проверки безопасности своих устройств пользователи могут использовать метод взвешивания, который был официально подтвержден производителем для выявления наличия лишних шпионских компонентов. Глобальные последствия взлома удалось ограничить лишь благодаря тому, что значительная часть криптоинвесторов использует для хранения активов биржевые сервисы, а не аппаратные решения.
Для Ledger, занимающей лидирующие позиции в индустрии безопасности, данный инцидент стал тяжелым репутационным кризисом. Аналитики подчеркивают, что ситуация является частью тревожной тенденции: в течение последнего года число сообщений о взломах неуклонно растет, а к привычным киберугрозам теперь добавляются новые вызовы, связанные с развитием квантовых вычислений.