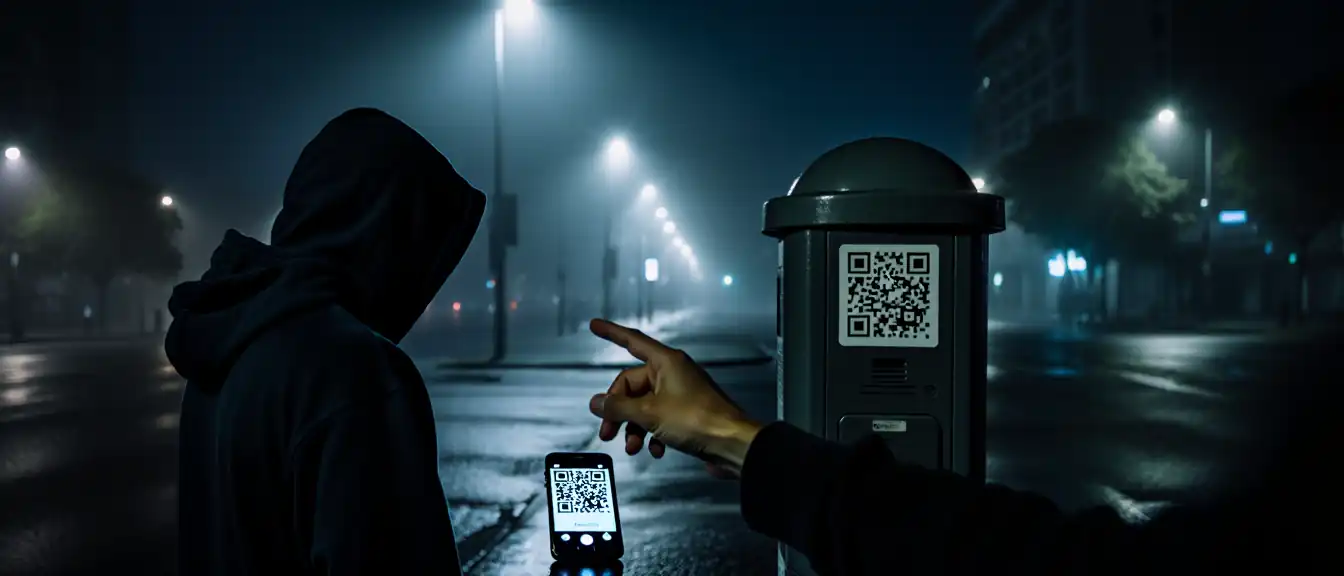
Опасные наклейки на столах в кафе, объявления на столбах или коды на парковочных терминалах могут стать инструментом в руках преступников. Руслан Пермяков, занимающий пост заместителя директора Центра компетенций НТИ «Технологии доверенного взаимодействия» при ТУСУР, в интервью RT разъяснил механизмы работы подобных мошеннических схем.
По словам эксперта, злоумышленники часто используют метод физической подмены: поверх оригинального QR-кода наклеивается фальшивый. Это позволяет перенаправить пользователя на поддельный ресурс, имитирующий интерфейс популярных сервисов, таких как «Госуслуги», социальные сети, электронная почта или банковские приложения. Цель таких сайтов — выманить логины, пароли или реквизиты платежных карт. Кроме того, специалист отметил, что вместо проведения законного платежа за парковку или счет, система может инициировать прямой перевод денежных средств на счет мошенника. Еще одним вектором атаки является попытка загрузки вредоносного программного обеспечения на устройство пользователя.
Руслан Пермяков подчеркнул, что визуально отличить безопасный код от опасного практически невозможно. Для минимизации угроз он рекомендует соблюдать ряд правил предосторожности. В частности, следует избегать сканирования случайных объявлений или наклеек, владельцы которых не установлены. Перед переходом по ссылке важно убедиться, что новый код не наложен поверх старого. Эксперт советует использовать режим камеры, который отображает URL-адрес до момента открытия страницы, и тщательно проверять доменное имя посимвольно. Наличие лишних знаков, опечаток или незнакомых окончаний в адресе должно стать сигналом тревоги.
При совершении транзакций необходимо ориентироваться на данные в банковском приложении — проверять корректность суммы и получателя именно там, а не доверять информации на открывшемся сайте. В случае возникновения подозрений лучше воспользоваться официальным софтом или самостоятельно ввести проверенный адрес в строку браузера. Специалист уточнил:
если пользователь просто открыл страницу и сразу ее закрыл, не вводя данных и не скачивая файлы, серьезных последствий, как правило, не возникает.
Однако стоит помнить, что сайт может получить технические сведения, такие как тип устройства, браузер и IP-адрес. В теории возможны и более сложные «zero-click» атаки, использующие уязвимости операционной системы или браузера без активного участия человека.
В случае компрометации данных Руслан Пермяков предложил четкий алгоритм действий. Если был введен пароль — его нужно немедленно сменить на официальном ресурсе, завершить все текущие сеансы и активировать двухфакторную аутентификацию. При утечке данных карты следует незамедлительно уведомить банк. Если же был загружен подозрительный файл, его необходимо удалить, проверив при этом разрешения установленных приложений. В ситуации, когда пользователь случайно разрешил сайту отправку уведомлений, это право следует отозвать через настройки браузера.